 Ledger: похищены персональные данные миллиона пользователей
NEO: обнаружена критическая уязвимость
Специалисты из лаборатории безопасности технологического гиганта Tencent (Китай) обнаружили критическую уязвимость в клиенте NEO, которая позволяет мошенникам выводить токены с кошельков пользователей.
В компании рекомендуют держателям монет NEO и GAS незамедлительно обновить версию клиента и вручную изменить адрес кошельков.
Одновременно с этим специалисты советуют избегать использования вызова удалённых процедур.
Информация о баге была своевременно передана разработчикам проекта и операторам узлов.
Впрочем, Эрик Чзан, главный разработчик протокола NEO, в своём твиттере поспешил успокоить пользователей, заявив, что данная уязвимость им не причинит вреда, поскольку специализированные функции клиента практически никто не использует.
Erik Zhang @neoerikzhang, founder and core developer of #NEO, denied the risk of remote token theft for normal users and explained the reasons from the technical point of view. See report below👇 pic.twitter.com/yKfXYbD8bs
— NEO Smart Economy (@NEO_Blockchain) 2 декабря 2018 г.
Нашли ошибку в тексте? Выделите её мышкой и нажмите Ctrl + Enter
Материал носит информационный характер и не является инвестиционной рекомендацией.
Читать дальше
Ledger: похищены персональные данные миллиона пользователей
 Фильм «Ставка на Биткоин» — Banking on Bitcoin
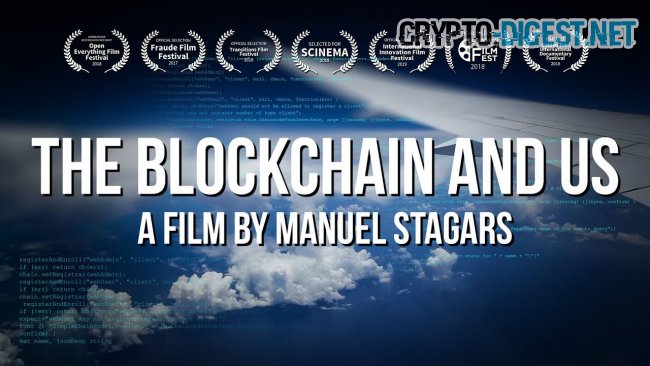 Фильм «Блокчейн и мы» — Blockchain and Us
Комментарии
Комментариев пока нет — будьте первым.